
Router-on-a-Stick og statisk routing til et servernetværk
Formål
I denne opgave skal I opbygge et nyt netværk fra bunden i Cisco Packet Tracer.
Netværket skal bygges med:
-
to routere
-
to switche
-
tre klient-VLANs
-
Router-on-a-Stick
-
et transit-VLAN mellem routerne
-
et separat servernetværk
-
statisk routing
Formålet er at forbinde virksomhedens klientnetværk med et servernetværk, som ligger bag en anden router.
I skal lære at:
-
konfigurere basisindstillinger på Cisco-udstyr
-
oprette VLANs, access-porte og trunk-forbindelser
-
konfigurere Router-on-a-Stick
-
forbinde to routere gennem et VLAN på switchene
-
konfigurere statiske ruter
-
forstå behovet for returruter
-
teste kommunikationen og dokumentere løsningen i Excel
Der lægges lige så stor vægt på dokumentationen som på den tekniske løsning.
Opgaven
Virksomheden Holmehave IT skal have etableret et nyt netværk.
Administration, Support og Kontor skal placeres i hvert sit VLAN. Router R1 skal stå for routing mellem disse VLANs.
Virksomhedens server skal placeres i et separat netværk bag router R2.
R1 og R2 må ikke forbindes direkte med hinanden. Forbindelsen skal føres gennem SW1 og SW2 i et fælles transit-VLAN.
Alle klientcomputere skal kunne kommunikere med serveren.
Hele løsningen skal opbygges i en ny og tom Packet Tracer-fil. HSRP og dynamisk routing indgår ikke i denne opgave.
Topologi
Netværket skal indeholde:
-
2 × Cisco 2911-routere: R1 og R2
-
2 × Cisco 2960-switche: SW1 og SW2
-
6 × klientcomputere
-
1 × server: SRV01
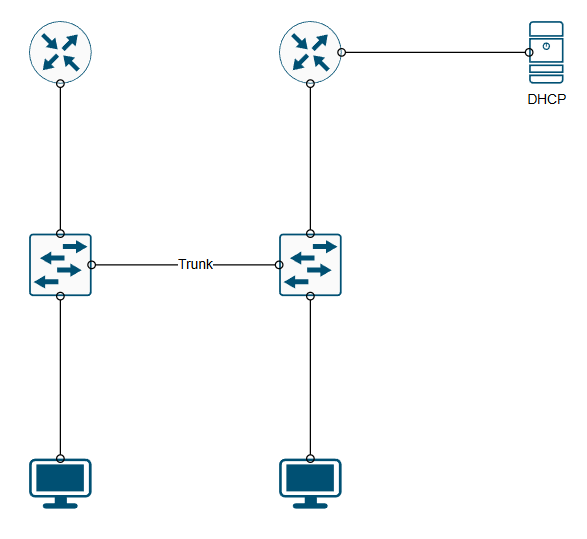
Der placeres én computer fra hvert klient-VLAN på hver switch.
Serveren forbindes direkte til R2’s andet netværksinterface.
VLAN-plan
Følgende VLANs skal oprettes på begge switche:
| VLAN-ID | VLAN-navn | Netværk | Gateway |
|---|---|---|---|
| 10 | Administration | 192.168.10.0/24 | 192.168.10.1 |
| 20 | Support | 192.168.20.0/24 | 192.168.20.1 |
| 30 | Kontor | 192.168.30.0/24 | 192.168.30.1 |
| 100 | Transit | 10.0.0.0/30 | Ikke relevant |
VLAN 100 skal kun anvendes til forbindelsen mellem routerne.
Servernetværket er 192.168.40.0/24. Det ligger direkte bag R2 og skal ikke oprettes som VLAN på switchene.
IP-plan
| Enhed | Interface | IP-adresse | Funktion |
|---|---|---|---|
| R1 | GigabitEthernet0/0.10 | 192.168.10.1/24 | Gateway til Administration |
| R1 | GigabitEthernet0/0.20 | 192.168.20.1/24 | Gateway til Support |
| R1 | GigabitEthernet0/0.30 | 192.168.30.1/24 | Gateway til Kontor |
| R1 | GigabitEthernet0/0.100 | 10.0.0.1/30 | Forbindelse til R2 |
| R2 | GigabitEthernet0/0 | 10.0.0.2/30 | Forbindelse til R1 |
| R2 | GigabitEthernet0/1 | 192.168.40.1/24 | Gateway til servernetværket |
| SRV01 | FastEthernet0 | 192.168.40.10/24 | Server |
Serverens default gateway skal være 192.168.40.1.
Transitnetværket anvender subnetmasken 255.255.255.252.
Forbindelser og porte
| Enhed og port | Forbindes til | Porttype på switchen |
|---|---|---|
| R1, GigabitEthernet0/0 | SW1, GigabitEthernet0/1 | Trunk |
| SW1, GigabitEthernet0/2 | SW2, GigabitEthernet0/1 | Trunk |
| SW2, GigabitEthernet0/2 | R2, GigabitEthernet0/0 | Access, VLAN 100 |
| R2, GigabitEthernet0/1 | SRV01 | Ikke relevant |
Computerne skal forbindes til access-porte i de korrekte VLANs. Gruppen skal selv udarbejde portplanen for computerne.
Basisopsætning
Alle routere og switche skal som minimum konfigureres med:
-
korrekt hostname
-
deaktivering af DNS-opslag ved fejltastninger
-
enable secret
-
adgangskode på console- og VTY-linjerne
-
kryptering af adgangskoder
-
MOTD-banner
-
beskrivelser på benyttede interfaces
-
lukning af ubenyttede switchporte
-
gemt konfiguration
Konfiguration af switche
På begge switche skal I:
-
Oprette VLAN 10, 20, 30 og 100.
-
Navngive VLANs korrekt.
-
Konfigurere computerportene som access-porte.
-
Placere computerportene i de korrekte VLANs.
-
Konfigurere forbindelsen mellem switchene som trunk.
-
Tillade VLAN 10, 20, 30 og 100 på trunk-forbindelsen.
Forbindelsen fra SW1 til R1 skal være trunk.
Forbindelsen fra SW2 til R2 skal være en access-port i VLAN 100.
Switchene skal kun transportere trafikken. De skal ikke stå for routing mellem netværkene.
Router-on-a-Stick
R1 skal konfigureres med subinterfaces til VLAN 10, 20, 30 og 100.
Hvert subinterface skal:
-
tilknyttes det korrekte VLAN med 802.1Q
-
have IP-adressen fra IP-planen
-
have en beskrivelse
Det fysiske interface mod SW1 skal aktiveres, men må ikke have sin egen IP-adresse.
R2 skal have IP-adresser direkte på sine to fysiske interfaces. Der skal ikke anvendes subinterfaces på R2.
DHCP
R1 skal uddele adresser til klienterne.
| VLAN | DHCP-område | Default gateway |
|---|---|---|
| 10 | 192.168.10.100–199 | 192.168.10.1 |
| 20 | 192.168.20.100–199 | 192.168.20.1 |
| 30 | 192.168.30.100–199 | 192.168.30.1 |
Ekskluder de nødvendige adresser, så kun de angivne områder uddeles.
Alle klientcomputere skal anvende DHCP.
Serveren og routerne skal anvende statiske IP-adresser. Der skal ikke konfigureres DHCP i transitnetværket eller servernetværket.
Statisk routing
Routerne kender automatisk deres direkte tilsluttede netværk. De øvrige netværk skal tilføjes med statiske ruter.
R1
R1 skal have en statisk rute til:
| Destinationsnetværk | Next hop |
|---|---|
| 192.168.40.0/24 | 10.0.0.2 |
R2
R2 skal have returruter til:
| Destinationsnetværk | Next hop |
|---|---|
| 192.168.10.0/24 | 10.0.0.1 |
| 192.168.20.0/24 | 10.0.0.1 |
| 192.168.30.0/24 | 10.0.0.1 |
I skal kunne forklare:
-
hvad en statisk rute er
-
hvad next hop betyder
-
hvorfor R1 skal kende servernetværket
-
hvorfor R2 skal have returruter til klientnetværkene
-
hvorfor forbindelsen til R2 kan føres gennem en switch
Funktionskrav
Når netværket fungerer, skal følgende være opfyldt:
-
Alle klienter modtager korrekte DHCP-indstillinger.
-
Computere i samme VLAN kan kommunikere på tværs af switchene.
-
Computere i forskellige VLANs kan kommunikere gennem R1.
-
R1 og R2 kan kommunikere gennem VLAN 100.
-
Alle klient-VLANs kan kommunikere med serveren.
-
Routerne viser de nødvendige statiske ruter.
Test af netværket
| Test | Handling | Forventet resultat |
|---|---|---|
| 1 | Kontroller klienternes IP-indstillinger | Korrekt DHCP-adresse, maske og gateway |
| 2 | Ping mellem computere i samme VLAN på hver sin switch | Ping lykkes |
| 3 | Ping mellem VLAN 10 og VLAN 20 | Ping lykkes |
| 4 | Ping fra R1 til 10.0.0.2 | Ping lykkes |
| 5 | Ping fra serveren til 192.168.40.1 | Ping lykkes |
| 6 | Kontroller routingtabellen på R1 | Ruten til servernetværket findes |
| 7 | Kontroller routingtabellen på R2 | Alle tre returruter findes |
| 8 | Ping serveren fra VLAN 10, 20 og 30 | Ping lykkes |
| 9 | Fjern midlertidigt returruten til VLAN 10 på R2 | Ping fra VLAN 10 til serveren fejler |
| 10 | Gendan returruten og gentag testen | Ping lykkes igen |
Test 9 og 10 skal bruges til at forklare, hvorfor en forbindelse kræver en vej både frem og tilbage.
Dokumentation og aflevering
Hele løsningen skal dokumenteres i Excel.
Dokumentationen skal indeholde:
-
topologi og udstyrsliste
-
portplan
-
VLAN- og IP-plan
-
DHCP-konfiguration
-
router- og switchkonfigurationer
-
oversigt over statiske ruter og next hop
-
testresultater
-
fejllog
-
kort konklusion
Alt, hvad der konfigureres, skal dokumenteres. Skærmbilleder og kommandooutput skal forklares
No comments to display
No comments to display